Inventaire IT incomplet : pourquoi tant d’incidents partent d’équipements, de comptes ou de services que personne ne suit vraiment

Inventaire IT incomplet : pourquoi tant d’incidents partent d’équipements, de comptes ou de services que personne ne suit vraiment

Dans beaucoup de PME, les incidents ne viennent pas d’un “gros problème informatique”, mais d’un angle mort. Un poste jamais documenté, un compte admin encore actif après un départ, un switch installé dans un atelier sans être remonté dans aucun dossier, ou un abonnement cloud souscrit par une équipe puis oublié. Le jour où ça bloque, personne ne sait vraiment ce qui existe, à quoi cela sert, ni qui en dépend.

Sur le terrain, cela se traduit par des interventions plus longues, des diagnostics imprécis et des décisions prises à l’aveugle. On cherche une machine par son nom, puis par son IP, puis par son utilisateur. On découvre qu’un service critique reposait sur une box 4G, une SIM M2M ou un routeur industriel que personne n’avait intégré à la vision d’ensemble. Résultat : perte de temps, stress, et parfois arrêt partiel d’activité ⚠️

Un inventaire IT fiable n’est pas un document administratif de plus. C’est un socle opérationnel. Sans lui, le support, la sécurité, les renouvellements matériels et la continuité d’activité se dégradent progressivement, souvent sans que l’entreprise s’en rende compte.

Que faut-il vérifier avant de renouveler un firewall sans reproduire les fragilités de l’existant ?

Que faut-il vérifier avant de renouveler un firewall sans reproduire les fragilités de l’existant ?

Dans beaucoup de PME, le renouvellement d’un firewall arrive dans l’urgence : matériel en fin de vie, changement d’opérateur, ajout d’un nouveau site ou incident de sécurité qui pousse à agir vite. Le réflexe est alors de remplacer l’équipement à l’identique, de migrer la configuration et de remettre le réseau en route au plus vite. Sur le papier, cela semble simple. Sur le terrain, c’est souvent là que les problèmes recommencent ⚠️

On retrouve des règles accumulées depuis des années, des accès ouverts pour d’anciens prestataires, des VPN dont plus personne ne sait vraiment à quoi ils servent, ou des flux métiers critiques mélangés à des usages bureautiques classiques. Résultat : le nouveau firewall hérite des mêmes lenteurs, des mêmes angles morts et parfois des mêmes risques de sécurité que l’ancien.

Un renouvellement de firewall doit donc être traité comme un sujet d’architecture et de continuité de service, pas comme un simple achat matériel. Avant de choisir un modèle ou de planifier une migration, il y a plusieurs vérifications indispensables à faire pour éviter de déplacer les fragilités au lieu de les corriger.

Standardiser son parc informatique sans rigidifier les usages : la méthode pour gagner en support, en sécurité et en lisibilité

Standardiser son parc informatique sans rigidifier les usages : la méthode pour gagner en support, en sécurité et en lisibilité

Dans beaucoup de PME, le parc informatique ne se complexifie pas d’un coup. Il dérive par petites couches successives : un PC acheté en urgence, un logiciel conservé pour un atelier, une version Windows différente sur un site distant, un routeur posé pour dépanner une connexion instable. Au bout de quelques années, personne n’a vraiment décidé de cette diversité, mais tout le monde en subit les conséquences au quotidien.

Le résultat se voit vite sur le terrain : tickets de support plus longs à traiter, postes plus difficiles à remplacer, mises à jour repoussées, incidents qui ne se reproduisent que sur « ce modèle-là », ou encore problèmes réseau localisés impossibles à diagnostiquer rapidement. Dans un environnement de bureau, c’est déjà pénalisant. Dans un site technique, un atelier ou une installation isolée, cela peut devenir un vrai risque opérationnel ⚠️

Standardiser ne veut pourtant pas dire imposer un parc rigide et déconnecté des usages. Bien menée, la démarche sert surtout à réduire la complexité inutile, à mieux supporter les utilisateurs, à sécuriser l’existant et à rendre les coûts plus prévisibles. La question n’est donc pas « faut-il tout uniformiser ? », mais « qu’est-ce qu’il faut standardiser en priorité, et jusqu’où ? »

Messagerie, fichiers, applications, VPN : comment cartographier les dépendances critiques avant qu’une panne ne bloque toute l’activité

Messagerie, fichiers, applications, VPN : comment cartographier les dépendances critiques avant qu’une panne ne bloque toute l’activité

Dans beaucoup de PME, on sait lister les outils du quotidien : la messagerie, le serveur de fichiers, l’ERP, le VPN, la téléphonie, quelques applications métiers et parfois une connexion dédiée pour un atelier ou un site distant. En revanche, on connaît rarement les dépendances réelles entre ces briques. Le jour où un incident survient, on découvre que la panne visible n’est que la première pièce qui tombe. ⚠️

Un exemple classique : la messagerie fonctionne mal sur un site, mais le vrai problème vient d’un accès Internet dégradé, d’un routeur saturé, d’un DNS mal relayé ou d’un tunnel VPN qui transporte aussi d’autres flux essentiels. Résultat, les équipes ne peuvent plus envoyer de devis, accéder aux fichiers partagés, valider des commandes ou joindre un support externe. La panne ne touche pas « un outil », elle bloque une chaîne de travail complète.

C’est précisément l’intérêt d’une cartographie des dépendances critiques : comprendre à l’avance ce qui tient réellement votre activité, où se situent les points de rupture invisibles, et quels incidents doivent être traités en priorité pour éviter l’arrêt de production, la désorganisation administrative ou l’immobilisation d’un site. 🔎

Postes partagés, ateliers, accueil, production : comment sécuriser les usages sur un même ordinateur sans compliquer le quotidien

Postes partagés, ateliers, accueil, production : comment sécuriser les usages sur un même ordinateur sans compliquer le quotidien

Dans beaucoup de PME, les postes partagés se sont installés presque naturellement : un PC à l’accueil, un écran en atelier, un terminal en logistique, un poste de supervision en production, un ordinateur dans une salle de réunion. Sur le terrain, cela rend service. Mais avec le temps, les mêmes problèmes reviennent : sessions ouvertes toute la journée, mots de passe connus de tout le monde, fichiers enregistrés sur le bureau, accès trop larges, et plus personne ne sait vraiment qui a fait quoi.

Le sujet paraît secondaire jusqu’au jour où un logiciel métier ne fonctionne plus, qu’un document sensible est modifié par erreur, qu’une impression part au mauvais endroit, ou qu’un poste bloqué ralentit une équipe entière. Dans un atelier ou sur un site industriel, ce n’est pas seulement un sujet informatique : cela peut vite perturber la production, le planning ou la traçabilité. ⚙️

La bonne approche n’est pas de compliquer l’usage avec des procédures impossibles à tenir. Il s’agit plutôt d’adapter le poste à son contexte réel d’utilisation, pour garder un fonctionnement simple, robuste et supportable dans la durée.

Réseau multi-sites : comment standardiser ses infrastructures sans perdre en souplesse locale

Réseau multi-sites : comment standardiser ses infrastructures sans perdre en souplesse locale

Dans beaucoup d’entreprises multi-sites, le réseau ne devient pas hétérogène par choix. Il le devient parce qu’il faut avancer : ouverture d’une agence en urgence, reprise d’un site existant, ajout d’un atelier, raccordement d’un site isolé, dépannage rapide avec le matériel disponible. Sur le moment, chaque décision se tient. Deux ou trois ans plus tard, vous vous retrouvez avec des pare-feu de générations différentes, des plans d’adressage incohérents, des VPN montés “comme on a pu” et une supervision qui ne couvre qu’une partie du périmètre.

Le problème n’est pas seulement technique. Quand une liaison tombe sur un site, quand un applicatif rame à certaines heures ou quand un nouvel intervenant reprend l’exploitation, toute cette diversité ressort d’un coup 😐. Le support prend plus de temps, les diagnostics deviennent incertains, la sécurité varie d’un site à l’autre et vous dépendez souvent des personnes qui connaissent “l’historique”.

Standardiser un réseau multi-sites ne veut pas dire imposer le même schéma partout sans nuance. L’enjeu est plutôt de définir un socle commun solide, documenté et maintenable, tout en gardant des marges d’adaptation pour les contraintes terrain : site industriel, agence légère, entrepôt, parc isolé ou bâtiment avec une connectivité limitée.

Licences Microsoft 365, postes, antivirus, sauvegardes : reprendre le contrôle d’un parc IT qui s’est empilé avec le temps

Licences Microsoft 365, postes, antivirus, sauvegardes : reprendre le contrôle d’un parc IT qui s’est empilé avec le temps

Dans beaucoup de PME, le parc informatique ne dérive pas à cause d’une mauvaise décision. Il dérive parce qu’il a grandi par petites couches successives : un poste ajouté en urgence, une licence Microsoft 365 prise pour un nouvel arrivant, un antivirus historique conservé “au cas où”, une sauvegarde branchée sur un ancien serveur et plus vraiment revue depuis. Au bout de quelques années, personne n’a une vision claire de l’ensemble.

Sur le terrain, cela se traduit toujours de la même façon : des utilisateurs qui se plaignent de lenteurs, des comptes encore actifs pour des salariés partis, des PC qui ne remontent dans aucun outil de supervision, des sauvegardes présentes sur le papier mais jamais testées, et des factures mensuelles difficiles à expliquer. Le problème n’est pas seulement budgétaire 💸. Il devient opérationnel, et parfois même critique quand une panne ou un incident de sécurité survient.

Reprendre le contrôle ne veut pas dire tout casser pour repartir de zéro. Dans la majorité des cas, il s’agit d’abord d’auditer proprement l’existant, de repérer les incohérences les plus coûteuses, puis de rationaliser sans dégrader la continuité de service. C’est souvent là que se joue la différence entre un parc qui subit et un parc qui se pilote.

Combien de temps pouvez-vous travailler sans informatique ? La méthode simple pour évaluer votre vraie tolérance à l’arrêt

Combien de temps pouvez-vous travailler sans informatique ? La méthode simple pour évaluer votre vraie tolérance à l’arrêt

Dans beaucoup de PME, la question ne se pose jamais clairement. On sait qu’une panne serait gênante, parfois très gênante, mais personne n’a vraiment chiffré combien de temps l’entreprise peut continuer à fonctionner si l’ERP n’est plus accessible, si les postes deviennent inutilisables ou si un site distant perd sa connexion. Le plus souvent, on découvre la réponse le jour où tout s’arrête. ⚠️

Sur le terrain, les blocages ne viennent pas uniquement d’une grosse panne serveur. Une simple coupure Internet sur un site isolé, un VPN instable, une sauvegarde incomplète, un pare-feu saturé ou un applicatif métier qui ralentit peuvent suffire à désorganiser la production, retarder les expéditions, empêcher la saisie administrative ou bloquer la facturation. Et là, les heures perdues deviennent vite des coûts cachés.

La bonne approche n’est pas de partir de la technique, mais de l’activité réelle. Avant de parler PRA, supervision, redondance ou infogérance, il faut répondre à une question simple : combien de temps pouvez-vous réellement travailler sans informatique, sans impact majeur sur votre entreprise ?

Imprimantes, scanners, caméras, bornes, objets connectés : ces équipements oubliés qui fragilisent le réseau d’entreprise

Imprimantes, scanners, caméras, bornes, objets connectés : ces équipements oubliés qui fragilisent le réseau d’entreprise

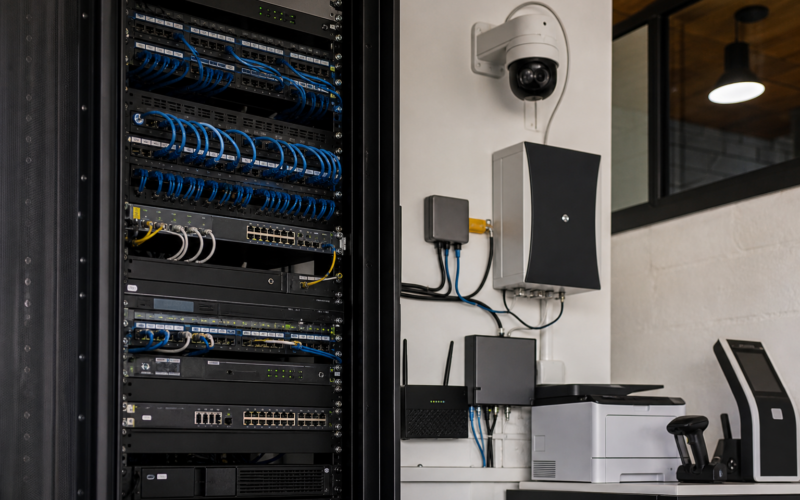
Dans beaucoup de PME, les postes de travail, les serveurs et les sauvegardes sont suivis de près. En revanche, tout ce qui gravite autour passe souvent sous le radar : imprimantes réseau, scanners, caméras IP, bornes de pointage, terminaux d’accueil, boîtiers de contrôle d’accès, objets connectés ou routeurs 4G installés pour dépanner un site 🖧.

Le problème, c’est que ces équipements sont bien présents sur le réseau, consomment des ressources, communiquent parfois avec l’extérieur et restent en service pendant des années sans vraie supervision. Tant qu’ils fonctionnent, personne ne s’en préoccupe. Jusqu’au jour où une imprimante sature un sous-réseau, une caméra inaccessible bloque une levée de doute, ou une borne redémarre en boucle sans que l’on sache même sur quel switch elle est branchée.

Ce sont rarement les incidents les plus visibles, mais souvent les plus agaçants et les plus coûteux en temps perdu. Et dans un environnement multi-sites, bureautique ou industriel, ces “petits” équipements oubliés deviennent vite un vrai sujet d’infrastructure ⚠️.

Téléphonie d’entreprise : comment préparer la fin d’un standard vieillissant sans perturber l’activité

Téléphonie d’entreprise : comment préparer la fin d’un standard vieillissant sans perturber l’activité

Dans beaucoup de PME, la téléphonie tient encore parce qu’“elle fonctionne à peu près”. Jusqu’au jour où un poste ne sonne plus, où une file d’appels se bloque, ou qu’un redémarrage du standard devient une opération délicate parce que plus personne ne maîtrise vraiment l’installation. Ce type de situation arrive souvent sur des systèmes en place depuis 10, 15 ou 20 ans, avec quelques rustines ajoutées au fil du temps 📞.

Le problème, c’est que la téléphonie reste un outil critique. Quand les appels entrants sont mal distribués, quand un site distant décroche avec retard, ou quand l’accueil n’a plus de visibilité sur les transferts, l’impact est immédiat : perte de temps, image dégradée, demandes clients mal traitées, et parfois rupture dans la chaîne opérationnelle.

Préparer la fin d’un standard vieillissant ne consiste donc pas seulement à changer d’opérateur. C’est un sujet d’infrastructure, de réseau et de continuité de service. Si la migration est bien préparée, la bascule peut être propre. Si elle est traitée trop vite, elle crée souvent plus de problèmes qu’elle n’en résout.