Baie, switchs, accès distants, WiFi invité : ce qu’il faut standardiser quand une entreprise grandit par sites successifs
Au début, chaque nouveau site est souvent traité comme un cas à part. Un installateur local pose une baie, un prestataire câble quelques prises, un routeur 4G dépanne une ouverture urgente, puis un switch supplémentaire est ajouté six mois plus tard pour raccorder un atelier ou des bureaux. Sur le moment, tout fonctionne. Deux ans après, personne ne sait vraiment pourquoi un site redémarre dès qu’un onduleur fatigue, pourquoi le WiFi invité partage le même réseau que l’administratif, ou pourquoi un simple remplacement de switch prend une journée entière. ⚠️
Dans une entreprise multi-sites, le problème n’est pas seulement technique. C’est un sujet d’exploitation quotidienne : support plus lent, incidents plus fréquents, stock de matériel impossible à rationaliser, et dépendance à des configurations locales que seule une personne connaît encore. Plus les sites s’accumulent, plus l’hétérogénéité coûte cher, même quand elle reste invisible dans les budgets. 💸
La bonne approche n’est pas de tout uniformiser aveuglément. Il faut surtout définir un socle commun, clair et maintenable, sur les composants qui conditionnent la fiabilité, la sécurité et la capacité à intervenir vite, que le support soit assuré par une équipe interne ou par un MSP.
Standardiser d’abord ce qui ralentit le support au quotidien
Quand un site tombe en panne, on ne découvre pas seulement un problème réseau. On découvre aussi la qualité — ou l’absence — de standardisation. Si chaque agence a un modèle de switch différent, un plan d’adressage propre, une baie câblée sans logique commune et un accès distant bricolé, le diagnostic devient plus long que l’incident lui-même.
Les priorités de standardisation sont assez simples : tout ce qui doit être supervisé, remplacé rapidement, documenté et administré à distance doit reposer sur des standards. C’est particulièrement vrai pour la baie, les équipements réseau, les liens d’accès, les VLAN, le WiFi et les accès prestataires. 🔧
Dans un environnement multi-sites, un bon standard ne sert pas à rendre tous les sites identiques : il sert à rendre chaque incident plus simple à diagnostiquer et plus rapide à résoudre.
À l’inverse, certains éléments peuvent rester adaptés au contexte local : type de lien principal selon la zone, couverture WiFi selon la configuration du bâtiment, ou choix de routeurs industriels sur des sites isolés. Le but est de garder de la souplesse sur le terrain sans perdre l’exploitabilité globale.
Quand cette logique n’est pas encore cadrée, un audit IT d’infrastructure et d’exploitation permet souvent d’identifier rapidement les écarts qui pèsent le plus sur le support et la continuité de service.
Baie, brassage, alimentation : le socle physique qu’on regrette de ne pas avoir cadré
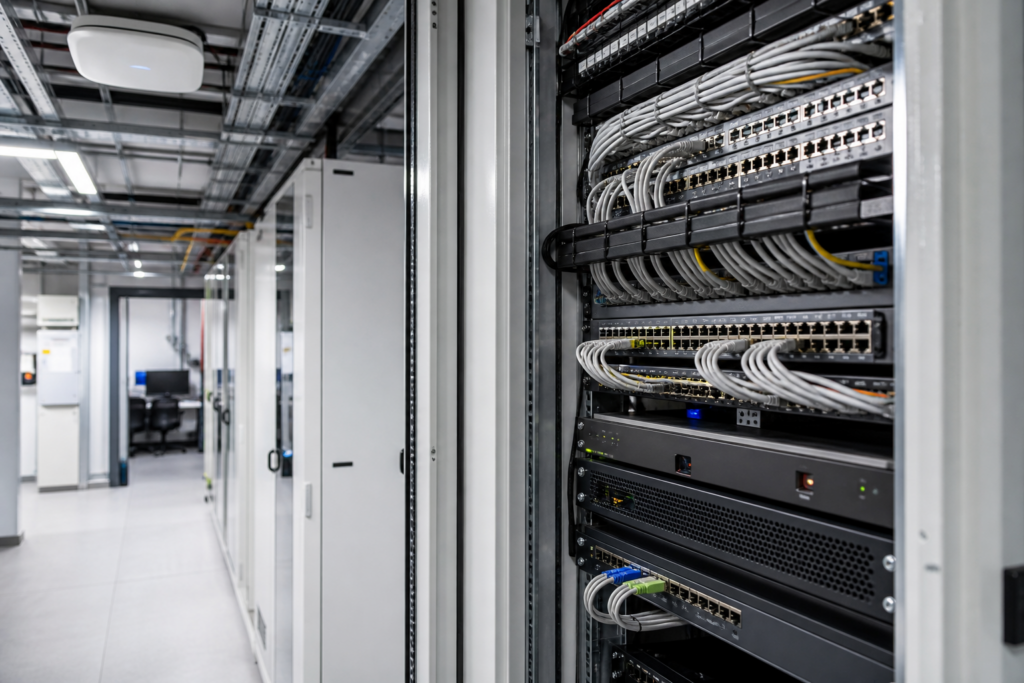
La standardisation commence souvent par un sujet peu visible, mais décisif : la baie informatique. Dans beaucoup de PME, elle évolue par ajouts successifs. Résultat : équipements empilés, alimentations non secourues, brassage non étiqueté, switchs fixés “provisoirement” depuis des années. Lors d’un incident, personne ne sait quel cordon relie quoi, ni ce qu’on peut redémarrer sans couper la production.
Définir un standard de baie par type de site change immédiatement la qualité d’exploitation. Cela inclut le format de baie, l’organisation du brassage, l’étiquetage, la séparation entre courant et réseau, la place réservée aux évolutions, ainsi qu’un schéma d’alimentation cohérent avec onduleur et redémarrage sécurisé. Sur un site industriel ou isolé, cette rigueur évite beaucoup d’interventions inutiles. 🧰
Ce n’est pas un sujet esthétique. Une baie standardisée réduit le temps de prise en main d’un site, facilite le remplacement d’un équipement et limite les erreurs humaines. C’est aussi ce qui permet à un prestataire ou à une équipe IT de maintenir plusieurs sites sans repartir de zéro à chaque déplacement.
Switchs, plan IP, VLAN : la vraie base d’un réseau multi-sites exploitable
C’est souvent ici que l’hétérogénéité devient coûteuse. Un site a des switchs administrables, l’autre non. L’un supporte les VLAN correctement, l’autre mélange téléphonie, postes utilisateurs, caméras et WiFi sur le même réseau. Et quand il faut dépanner une lenteur ou isoler un équipement qui perturbe tout un bâtiment, le manque de cohérence se paie immédiatement.
Le plus utile est de définir un standard d’équipements et de configuration, avec quelques profils de sites. Pas forcément une seule référence partout, mais une gamme courte, connue, supervisable, avec le même mode d’administration. De la même façon, le plan d’adressage et la logique de VLAN doivent être homogènes entre sites. Vous devez pouvoir comprendre un site à partir des mêmes règles qu’un autre, sans interprétation locale.
- même logique de nommage des équipements et des ports ;
- même structure de VLAN pour les postes, la voix, le WiFi, les invités, les équipements techniques ou industriels ;
- mêmes règles de supervision, sauvegarde de configuration et remplacement matériel.
C’est ce qui transforme un parc “gérable en théorie” en parc réellement administrable. Quand un switch tombe sur un site secondaire, vous ne devez pas avoir besoin d’un projet pour le remplacer : il faut pouvoir remettre un équipement standard, restaurer la configuration et reprendre l’activité rapidement. ✅
Pour aller plus loin sur ce sujet, il est utile de s’appuyer sur une approche cohérente de réseaux informatiques d’entreprise, afin d’aligner architecture, segmentation et exploitation sur l’ensemble des sites.
Les bonnes pratiques de segmentation réseau publiées par l’ANSSI rappellent d’ailleurs qu’une séparation claire des usages reste un levier essentiel pour limiter les impacts d’incident et améliorer la maîtrise du SI.
Accès distants, interconnexion et secours : à standardiser sans compromis
Dans les environnements multi-sites, beaucoup d’incidents deviennent critiques simplement parce que l’accès distant est mal pensé. VPN différent selon les agences, box opérateur non administrable, routeur 4G ajouté en secours mais jamais supervisé, ouverture de ports maintenue “temporairement” pour un prestataire : ce sont des situations très fréquentes, et elles finissent presque toujours par poser problème.
Le standard doit porter sur l’architecture d’accès au site : firewall ou routeur principal, méthode de VPN site-à-site, administration distante, lien de secours, et règles d’accès pour les prestataires externes. Si un nouveau site ouvre dans l’urgence, on doit pouvoir reproduire un schéma éprouvé, pas improviser une connexion de circonstance.
Sur des sites techniques, isolés ou industriels, cette standardisation est encore plus importante. Entre fibres indisponibles, couverture mobile variable, équipements M2M et besoins de télémaintenance, il faut un modèle robuste : routeurs industriels connus, cartes SIM adaptées, supervision des liens, et bascule propre en cas de coupure. Une architecture souple localement, mais homogène dans sa logique d’exploitation. 📡
Sur ce point, la combinaison entre interconnexion multi-sites et firewall et VPN sécurisés constitue généralement le cœur du cadre à industrialiser.
Un accès distant non standardisé ne pose pas seulement un problème de confort d’administration : il augmente directement le temps d’arrêt, le risque de mauvaise manipulation et l’exposition de sécurité.
WiFi invité, usages internes et sécurité : ne pas laisser chaque site décider
Le WiFi est souvent l’exemple parfait du réseau qui “fonctionne”, jusqu’au jour où il devient une source d’incidents ou de risques. Sur beaucoup de sites, le WiFi invité partage les mêmes équipements que le réseau interne sans vraie segmentation, les mots de passe circulent pendant des années, et l’ajout d’une borne se fait sans étude de couverture ni politique commune.
Là encore, il faut standardiser la structure, pas forcément figer tous les détails. Le WiFi entreprise, le WiFi invité et les usages techniques doivent être séparés proprement, avec des règles homogènes sur l’authentification, les VLAN associés, la remontée d’alertes et la qualité de service. Cela évite qu’une borne défaillante ou mal configurée dégrade tout un site, ou qu’un invité se retrouve trop près du système d’information interne. 🔒
La couverture radio, elle, peut rester adaptée à la réalité du bâtiment. Un atelier, un entrepôt, des bureaux cloisonnés ou un site recevant du public n’auront pas les mêmes besoins. Ce qui doit rester constant, en revanche, c’est la méthode : étude minimale, matériel connu, règles de sécurité communes, documentation et supervision centralisée.
Pour les entreprises qui souhaitent harmoniser ce volet, une approche structurée du WiFi professionnel aide à concilier qualité de couverture, sécurité et exploitation multi-sites.
Le NIST recommande lui aussi d’isoler les accès invités et les usages critiques, afin de réduire les mouvements latéraux et les impacts opérationnels en cas d’incident.
Ce qui peut rester local, et ce qui doit absolument entrer dans un cadre commun
Toutes les différences entre sites ne sont pas un problème. Une entreprise qui ouvre des agences, intègre des ateliers ou exploite des sites techniques ne peut pas dupliquer exactement la même infrastructure partout. Le point clé est de distinguer ce qui relève de l’adaptation terrain et ce qui doit rester non négociable.
- Peut être adapté localement : type de lien opérateur, nombre de bornes WiFi, format de baie selon l’espace disponible, équipements spécifiques de production ou d’environnement industriel.
- Doit être standardisé : architecture réseau, segmentation, accès distant, méthode de supervision, références matérielles validées, documentation, étiquetage, sauvegarde de configuration et procédure de remplacement.
C’est cette distinction qui permet de grandir sans empiler des exceptions. Quand elle est claire, un MSP ou une équipe IT interne peut reprendre un site, l’exploiter, le faire évoluer et absorber les incidents avec beaucoup plus de régularité. Et surtout, les coûts cessent d’être imprévisibles : moins de déplacements inutiles, moins de temps passé à comprendre l’existant, moins de dépendance à des bricolages historiques. 📉
Au fond, standardiser une infrastructure multi-sites ne consiste pas à tout rendre identique. Il s’agit de construire un socle commun sur ce qui conditionne la fiabilité, la sécurité et le support : baie, switchs, segmentation, accès distants, WiFi invité, supervision et documentation. Le reste peut s’adapter au terrain, à condition de rester dans un cadre lisible. C’est ce qui permet à l’entreprise de continuer à ouvrir, intégrer ou transformer des sites sans rendre son informatique plus fragile à chaque étape.
Si votre organisation commence à multiplier les sites, les ateliers ou les agences, formaliser ce socle avant que les exceptions s’accumulent permet généralement de réduire les coûts cachés, sécuriser les accès et accélérer le support. C’est aussi l’un des moyens les plus efficaces pour garder une infrastructure exploitable à mesure que l’entreprise grandit.